ShareTech Firewall หรือที่รู้จักในชื่อ ShareTech Next Generation UTM Firewall คือ อุปกรณ์และระบบรักษาความปลอดภัยเครือข่ายระดับองค์กร (Network Security) ที่ทำหน้าที่เป็นกำแพงด่านแรกในการคัดกรอง ตรวจสอบ และป้องกันภัยคุกคามทางไซเบอร์ทุกรูปแบบ โดยได้รับการพัฒนาโดยบริษัท ShareTech Information เพื่อช่วยดูแลระบบเครือข่ายให้สามารถเชื่อมต่อสื่อสารได้อย่างปลอดภัย ทั้งจากภัยคุกคามภายนอกและพฤติกรรมเสี่ยงภายในองค์กร ระบบนี้รวบรวมฟังก์ชันการทำงานด้านความปลอดภัยแบบ All-in-One (UTM - Unified Threat Management) เพื่อตอบโจทย์ธุรกิจตั้งแต่ขนาดเล็ก ขนาดกลาง (SMEs) ไปจนถึงองค์กรขนาดใหญ่
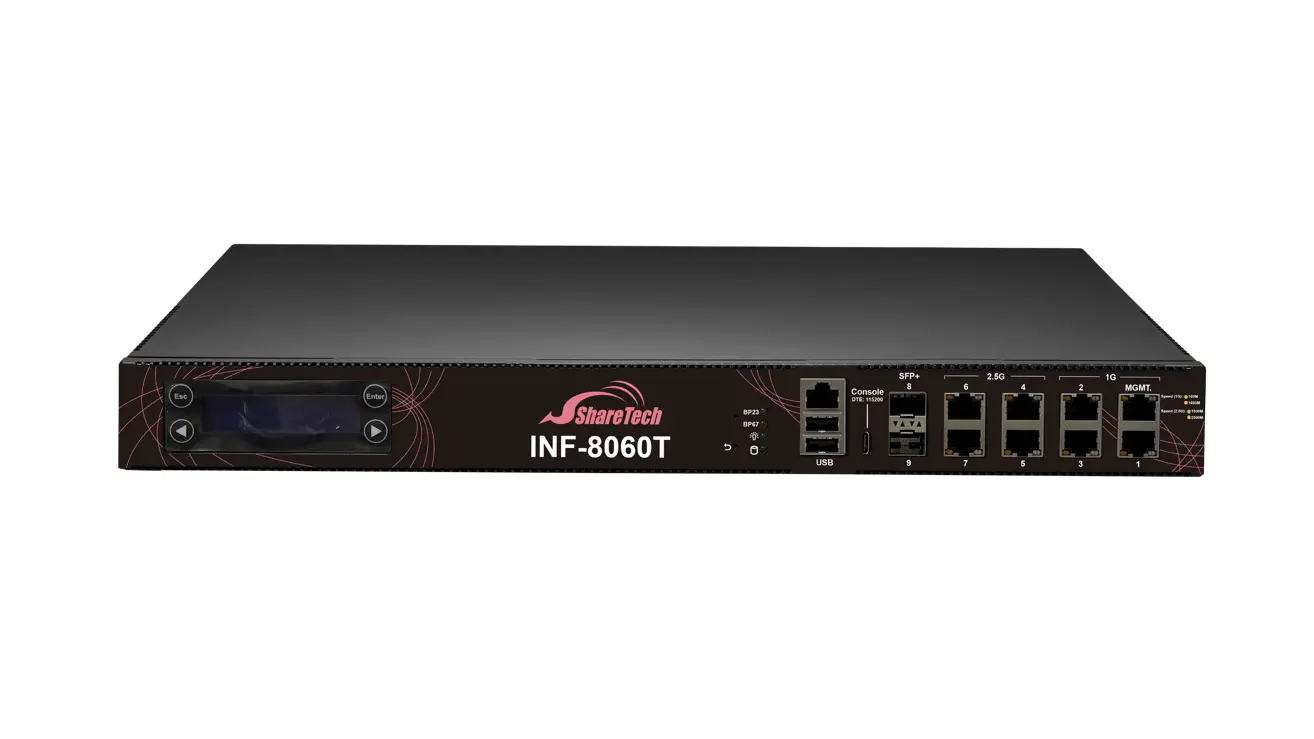
สร้างขึ้นบนสถาปัตยกรรม x86 พร้อมหน่วยประมวลผล Intel แบบ Quad-core มาพร้อมพอร์ตเชื่อมต่อ 1G สี่พอร์ต, 2.5G สี่พอร์ต และ 10G SFP+ สองพอร์ต มอบประสิทธิภาพการส่งผ่านข้อมูลของไฟร์วอลล์ (Throughput) สูงสุดถึง 27.2 Gbps
รองรับระบบ VPN หลากหลายรูปแบบ เช่น IPSec, PPTP, L2TP, SSL VPN และ ZTA VPN พร้อมสอดแทรกระบบ SD-WAN บน IPSec VPN เพื่อช่วยบริหารจัดการแบนด์วิดท์ให้คุ้มค่าและจัดเส้นทางอัจฉริยะเพื่อให้เครือข่ายทำงานได้ต่อเนื่องไม่หยุดชะงัก
ถอดรหัสเซสชันที่เข้ารหัสลับเพื่อตรวจสอบแพ็กเก็ตข้อมูล ค้นหาภัยคุกคามที่ซ่อนอยู่ และบังคับใช้การตรวจสอบร่วมกับแอนตี้ไวรัสระดับเกตเวย์ การคัดกรองเว็บ และการควบคุมแอปพลิเคชันอย่างเข้มงวด
การตรวจจับแพ็กเก็ตเชิงลึกเพื่อบล็อกภัยคุกคามแบบเรียลไทม์ พร้อมการอัปเกรดระบบ AI อัจฉริยะที่ช่วยวิเคราะห์พฤติกรรม เพื่อตรวจจับการโจมตีแบบ Zero-day พฤติกรรมที่ผิดปกติ และมัลแวร์ขั้นสูงที่ไม่เคยรู้จักมาก่อนได้อย่างเชิงรุก
รวมระบบรักษาความปลอดภัยทุกอย่างไว้ในแพลตฟอร์มเดียว ทั้งไฟร์วอลล์, ระบบป้องกันการบุกรุก, การควบคุมแอปพลิเคชัน, การตรวจจับภัยคุกคาม, VPN, ระบบป้องกันอีเมล (IP reputation / Bayesian filtering) และไฟร์วอลล์ปกป้องเว็บแอปพลิเคชัน (WAF)
รองรับระบบสำรองข้อมูลแบบ HA Redundancy เพื่อการให้บริการเครือข่ายที่ต่อเนื่องไม่มีสะดุด มอบความน่าเชื่อถือระดับสูง และการสลับการทำงานอัตโนมัติอย่างไร้รอยต่อเมื่อเกิดเหตุขัดข้อง
แดชบอร์ดแบบเรียลไทม์และการวิเคราะห์ปริมาณข้อมูล (Traffic Analytics) ช่วยให้ผู้ดูแลระบบมองเห็นพฤติกรรมผู้ใช้งาน, แอปพลิเคชัน, การใช้แบนด์วิดท์ และเหตุการณ์ด้านความปลอดภัยทั้งหมดได้อย่างชัดเจนผ่านอินเทอร์เฟซเดียว
จัดการไฟร์วอลล์, สวิตช์ และเครือข่ายไร้สาย (Wireless AP) ผ่านแพลตฟอร์มคลาวด์ (ShareTech Cloud) และแบบ On-premises ช่วยให้ตรวจสอบสถานะอุปกรณ์ แสดงแผนผังโครงสร้างสวิตช์ และแก้ไขปัญหาได้อย่างรวดเร็ว
ระบบการตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) ของ ShareTech คือคุณสมบัติการรักษาความปลอดภัยที่ติดตั้งมาในShareTech Next Generation UTMและโซลูชันด้านความปลอดภัยอื่นๆ ซึ่งกำหนดให้ผู้ใช้ต้องระบุวิธีการยืนยันตัวตนอย่างน้อยสองวิธีขึ้นไปก่อนจึงจะสามารถเข้าถึงทรัพยากรของระบบได้
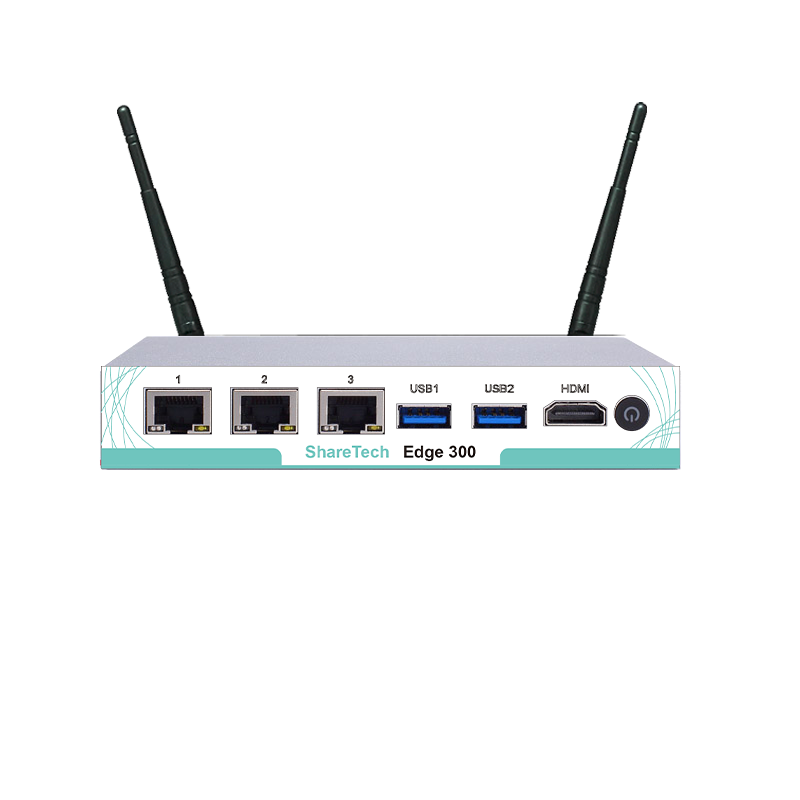
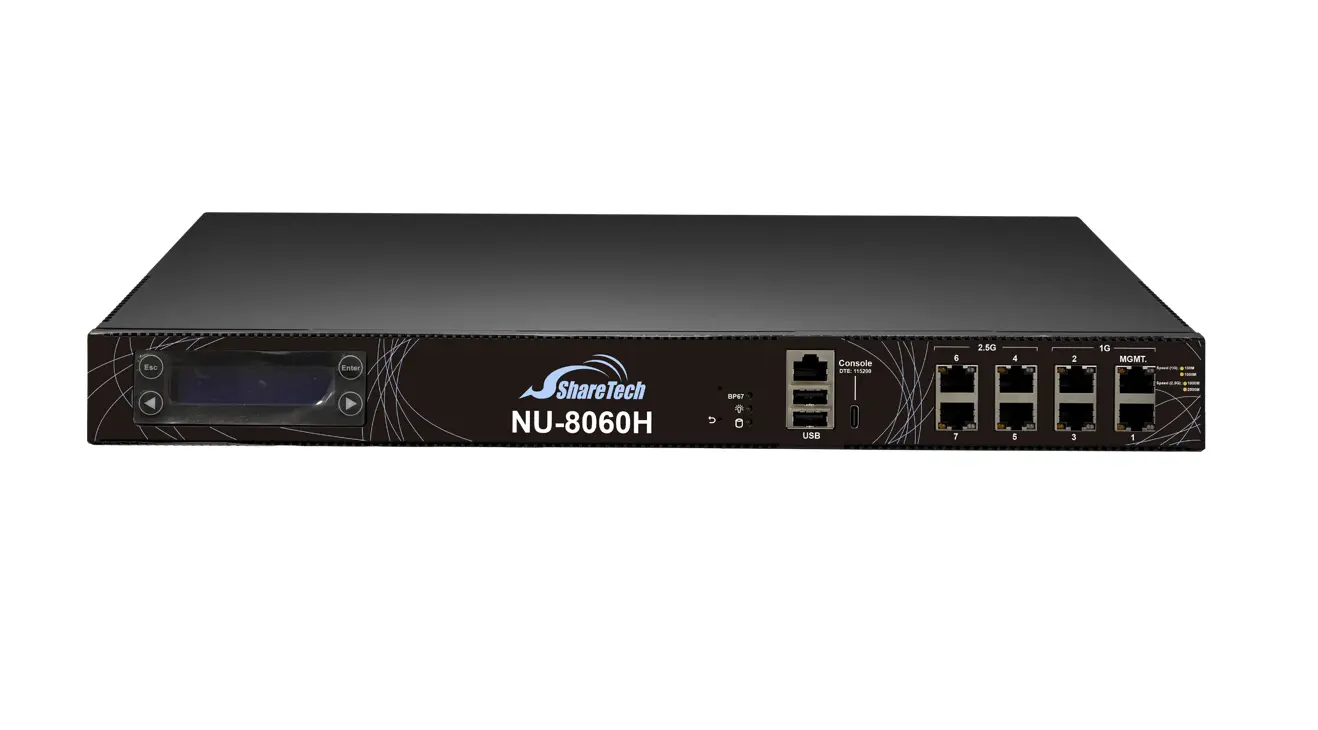
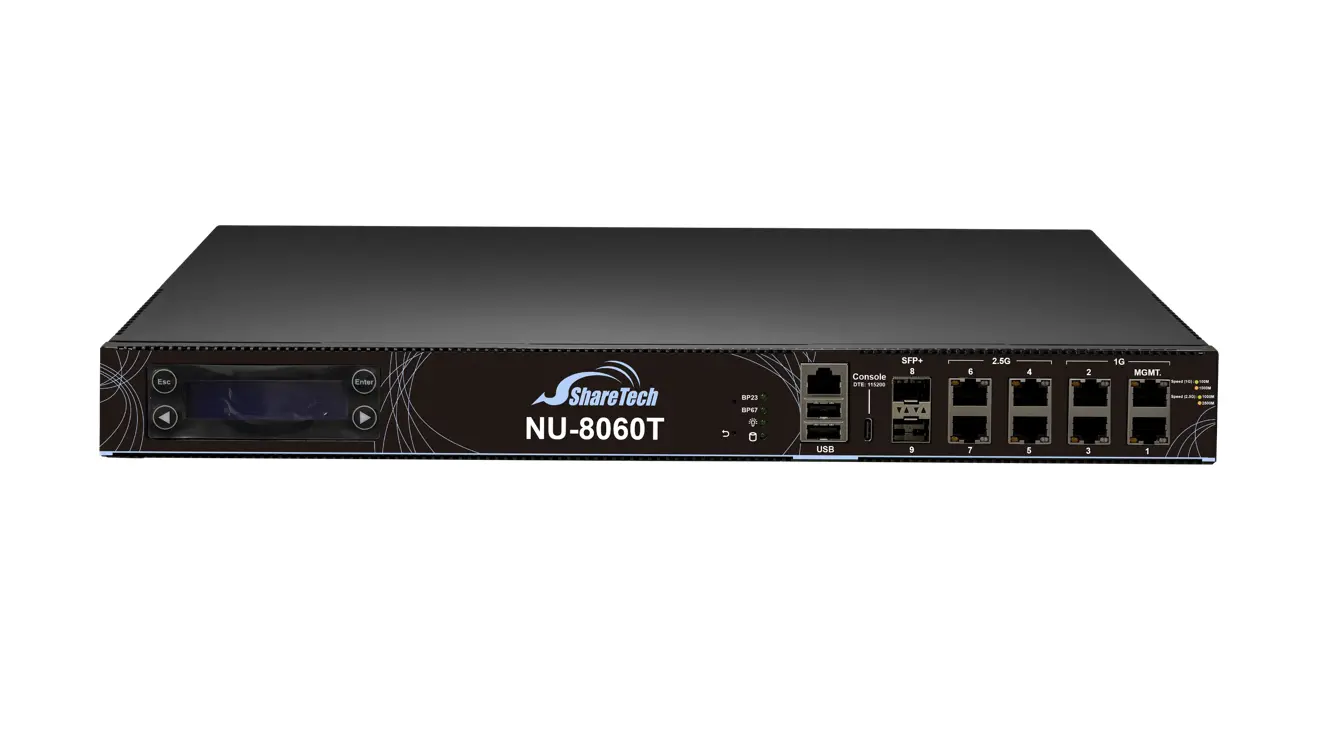
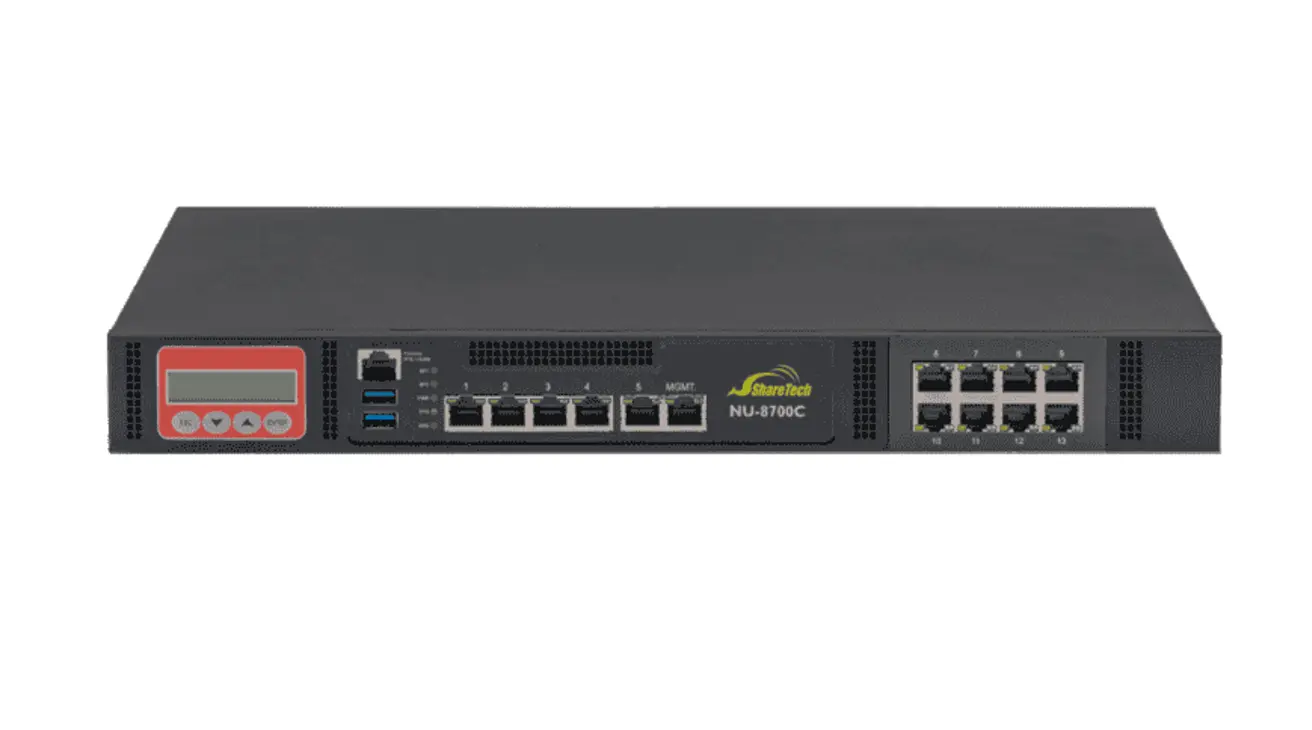
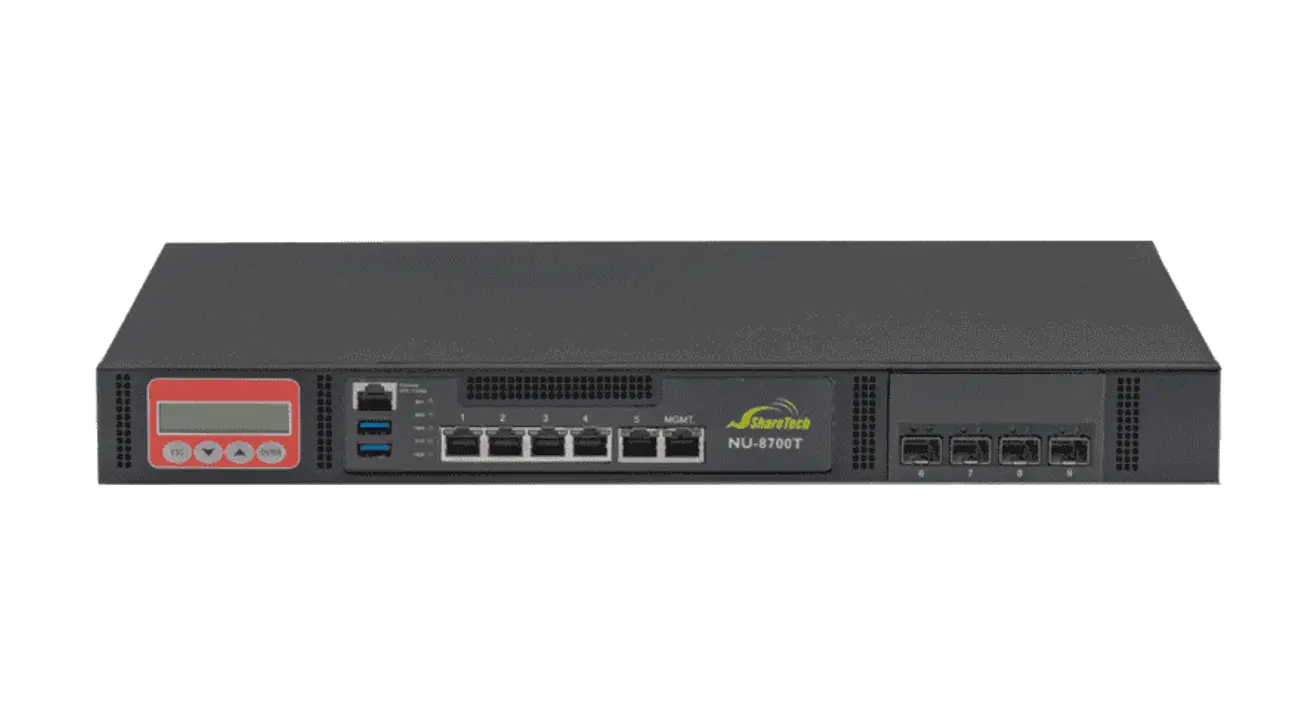
เนื่องจากภัยคุกคามจากภายใน การแพร่กระจายในแนวนอน และภัยคุกคามแบบ Zero-day เพิ่มสูงขึ้นอย่างต่อเนื่อง ระบบรักษาความปลอดภัยแบบดั้งเดิมจึงไม่เพียงพอที่จะรับมือกับความเสี่ยงทางไซเบอร์ในยุคปัจจุบันอีกต่อไป ไฟร์วอลล์ภายในของ ShareTech ช่วยเพิ่มประสิทธิภาพการมองเห็นเครือข่ายภายในผ่านการแบ่งส่วน การตรวจจับภัยคุกคาม และการป้องกันแบบร่วมมืออัจฉริยะ ช่วยปกป้องโฮสต์ เซิร์ฟเวอร์ และข้อมูลสำคัญได้อย่างดี
หยุดการเคลื่อนย้ายด้านข้าง × สร้างแนวป้องกันที่สอง เมื่อผู้โจมตีเข้าสู่เครือข่ายภายใน ความเสี่ยงที่แท้จริงก็เริ่มต้นขึ้น การขยายการรักษาความปลอดภัยออกไปนอกขอบเขต แนวป้องกันที่สองจะช่วยป้องกันการเคลื่อนไหวด้านข้างและหยุดยั้งภัยคุกคามไม่ให้แพร่กระจายไปทั่วเครือข่าย
การแบ่งส่วนย่อย × จำกัดเส้นทางการโจมตี แตกต่างจากการแยก VLAN แบบดั้งเดิม การแบ่งส่วนย่อยขั้นสูงและการตรวจสอบแพ็กเก็ตช่วยให้สามารถควบคุมการรับส่งข้อมูลระหว่างส่วนต่างๆ ของเครือข่ายได้อย่างละเอียด การเชื่อมต่อที่น่าสงสัยหรือการเข้าถึงที่ไม่ได้รับอนุญาตสามารถตรวจจับและบล็อกได้ทันทีเพื่อควบคุมภัยคุกคามอย่างมีประสิทธิภาพ
การแยกสินทรัพย์ที่สำคัญ × ปกป้องระบบหลัก โฮสต์ที่สำคัญและระบบหลักสามารถแยกได้ด้วยนโยบายการเข้าถึงและการสื่อสารที่จำกัด ลดผลกระทบจากการละเมิดและปกป้องการดำเนินงานทางธุรกิจที่จำเป็นและข้อมูลที่ละเอียดอ่อน
การตรวจจับแบบเรียลไทม์ × การบล็อกภัยคุกคามเชิงรุก ตรวจสอบการรับส่งข้อมูลภายในและพฤติกรรมของผู้ใช้อย่างต่อเนื่องเพื่อระบุการกิจกรรมที่น่าสงสัยและความผิดปกติ ภัยคุกคามที่อาจเกิดขึ้นสามารถถูกบล็อก แยก หรือจำกัดได้แบบเรียลไทม์เพื่อป้องกันการแพร่กระจายเพิ่มเติมภายในเครือข่าย
กำลังปรับปรุง...