คู่มือการ Setup Sandstorm – ShareTech Firewall
ShareTech Sandstorm คือ เทคโนโลยีระบบรักษาความปลอดภัยแบรนด์ ShareTech ที่พัฒนาขึ้นมาเพื่อทำหน้าที่ตรวจจับและบล็อกภัยคุกคามไซเบอร์ขั้นสูง โดยเฉพาะมัลแวร์ที่ยังไม่เคยถูกค้นพบมาก่อน (Zero-day attacks) หรือพฤติกรรมที่ผิดปกติภายในระบบเครือข่ายและระบบอีเมลขององค์กร
ขั้นตอนการตั้งค่า Sandstorm
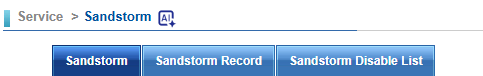
- เข้าเมนู Service → Sandstorm
- คลิกเครื่องหมายถูกเพื่อ Enable และ Enable Function เป็นการเลือกประเภทของการใช้งานที่ให้ Sandstorm ตรวจสอบ
- ให้เลือก Risk Levels ระดับของความเสี่ยงเป็น High โดยให้คลิกเครื่องหมายถูก ทุก Function ( File Hash, Web URL, Domain, IP)
- เปิดใช้งานให้คลิกที่ Link Interfaces เป็นการเปิดใช้งานที่ Interfaces ทั้ง LAN/WAN ที่หัวข้อ Firewall Protection ให้คลิกถูกที่ Sandstorm
- เปิดใช้งานให้คลิกที่ Link Policy เป็นการเปิดใช้งานที่ Policy ที่ต้องการตรวจสอบ และไปที่หัวข้อ Firewall Protection ให้คลิกถูกที่ Sandstorm
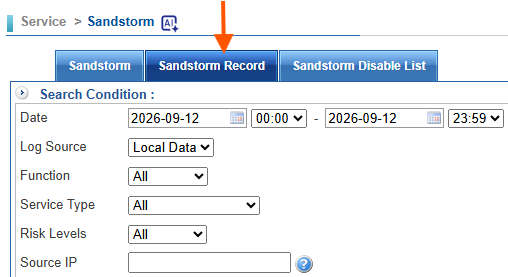
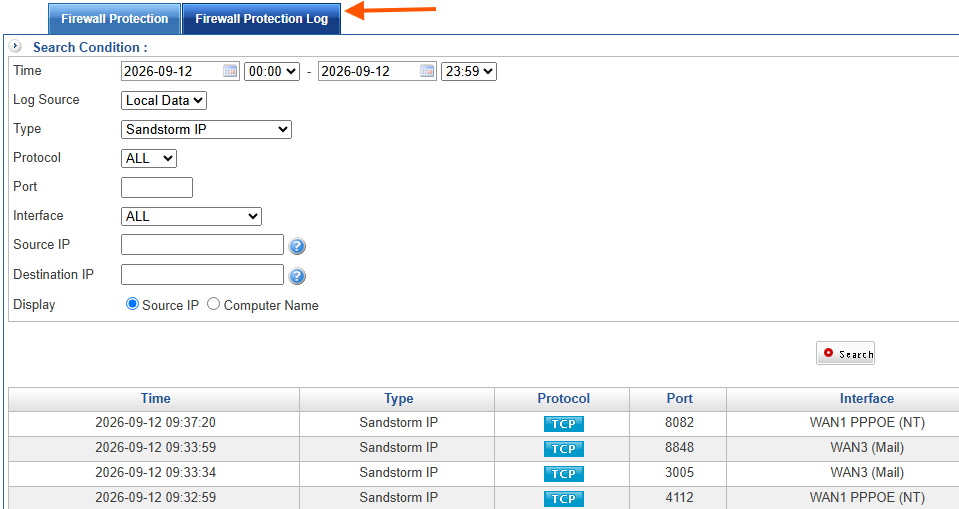
- เราสามารถดู Log ของการตรวจสอบและป้องกันได้ 2 เมนู
- Service → Sandstorm →Sandstorm Record
- Object → Firewall Protection →Firewall Protection Log
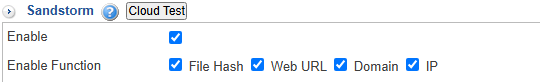
File Hash-ตรวจสอบไฟลที่รับส่งผ่านเมล์ , Web URL-ตรวจสอบผ่านการเรียกเว็ป , Domain-ตรวจสอบผ่าน DNS, IP - ตรวจเช็คด้วย IP Address
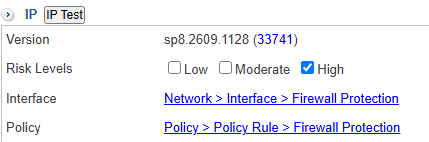
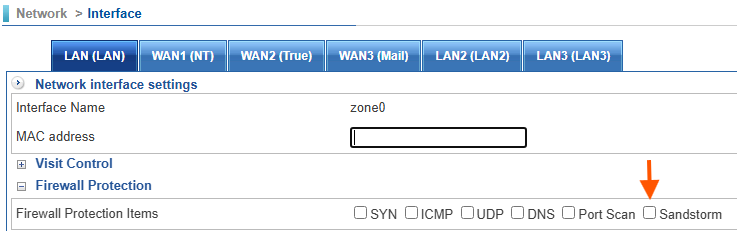
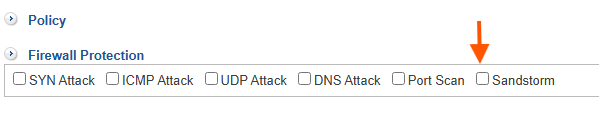
แนะนำให้ตรวจสอบและป้องกันด้วย Sandstorm สำหรับ IP Address ก่อน
การตรวจสอบสำหรับ Function อื่นๆให้คลิกตาม Link แล้วเปิดใช้งาน ส่วน Signature ของ Sandstorm จะมีการ Auto Update ทุกๆ 1 ชั่วโมง ส่วน AI Sandstorm จะ Realtime Update