ขั้นตอนการ Setup Policy Return NAT
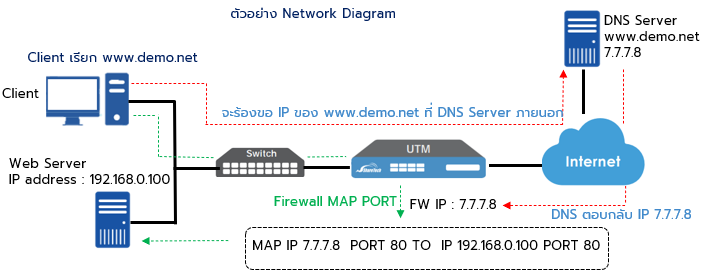
จาก Network Diagram จะเกิดปัญหาถ้า Client เรียกใช้งาน Web Server ที่อยู่ภายในด้วยโดเมน ไม่ได้ แต่ภายนอกจะสามารถเรียก Web Server ได้ปกติ การแก้ไขสามารถทำได้ด้วย สร้าง Policy Return NAT
ขั้นตอนการ Setup ดังนี้
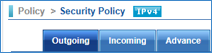
- เข้าเมนู Policy → Security Policy→ Advanced
- กดปุ่ม Add เพื่อสร้าง Policy Return NAT
- ใส่ Policy name ให้สื่อความหมายตามที่ต้องการ
- Assign Gateway ให้เลือกเป็น Default
- Network Address Translation ให้เลือก Mapped IP หรือ Mapped Port ตามที่ต้องการ
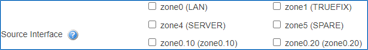
- เมื่อ Mapped Port / IP แล้วหน้าจอจะให้เราเลือก Interface ที่รับส่งข้อมูล ให้เลือก LAN กับ WAN1
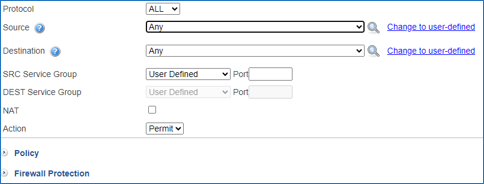
- ให้กรอกข้อมูล Source / Destination
- Source ให้เลือก LAN IP Subnet เช่น 192.168.0.0/24 ถ้าเป็น VLAN ให้ใส่ให้ครบทุกๆ VLAN
- Destination ให้เลือก Web IP ที่ทำ Virtual IP ไว้คือ 7.7.7.8
- กดปุ่ม Add เสร็จการ Setup Policy Return NAT
- ทดสอบเรียกโดเมน www.demo.net จากเครื่องภายในจะสามารถเปิดใช้งานได้ปกติ

ข้อควรระวัง Assign Gateway ต้องเลือกเป็น Default เท่านั้น
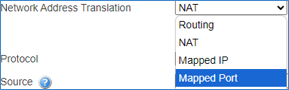
ในหัวข้อนี้ให้ทำเหมือนการ Forward /Mapped IP/Port ของ Incoming Policy
สามารถนำไปประยุกต์ใช้กับ ZTA VPN , SSLVPN ได้ด้วย