คู่มือการ MAP Port – ShareTech Firewall
การ MAP Port เป็นการตั้งค่าบน Firewall อนุญาติบุคคลภายนอกเข้ามาใช้งานเครื่อง Server ภายในองค์กร เช่น Web Server , FTP Server เป็นต้น
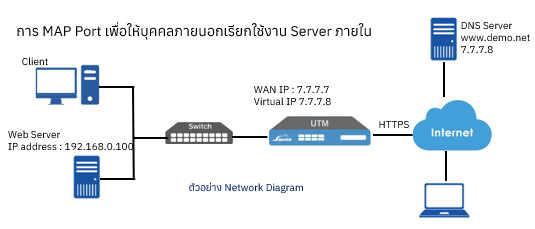
เมื่อต้องการเรียก Web Server ด้วยโดเมนที่สมัครใช้บริการไว้ ซึ่งมีข้อมูลดังนี้
- Web Server มี IP Address 192.168.0.100
- Firewall WAN IP Address : 7.7.7.7 (WAN1)
- โดเมนชื่อ www.demo.net
- MAP www.demo.net ไปที่ Virtual IP Address: 7.7.7.8
- Port ที่ใช้ 443 (HTTPS) เท่านั้น
ขั้นตอนการตั้งค่า MAP Port
สร้าง Virtual IP Address
- เข้าเมนู Network → Interfaces
- เลือกเมนูย่อย WAN1 หรือ WAN ที่ใช้ MAP port ( ตัวอย่าง สร้าง Virtual IP 7.7.7.8)
- กดปุ่ม Add
- กรอกข้อมูลตามรูป
- กดปุ่ม Add เสร็จขั้นตอนการสร้าง Virtual IP
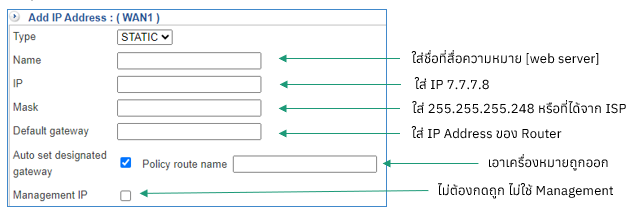
Public IP ที่ใช้ต้องไม่มีใช้อยู่ก่อน หรือ ห้ามซ้ำ และถ้า WAN มี Public IP Address เพียง 1 IP ไม่ต้องสร้าง Virtual IP
สร้าง Incoming Policy / Mapped Port
- เข้าเมนู Policy→Security Policy→Incoming Policy
- กดปุ่ม Add เพื่อสร้าง Policy ใหม่สำหรับ MAP Port
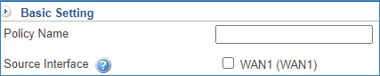
- Policy name ใส่ชื่อ Policy เช่น Allow Web server
- Source Interface ให้ WAN1 เพราะตอนที่เราสร้าง Virtual IP อยู่บน Interface WAN1
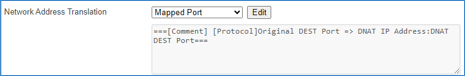
- Network Address Translation ให้เลือก Mapped Port
- กดปุ่ม Edit
- Original DEST Port ให้ใส่ Port 443
- DNAT IP Address ให้ใส่ Private IP ของ Web Server คือ 192.168.0.100
- DNAT DEST Port เป็น Port ที่อยู่บน Server เช่น 443 ให้ใส่ 443
- กดปุ่ม OK
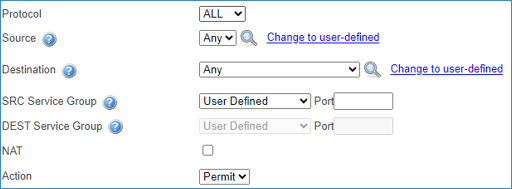
- Protocol ให้เลือก All เพราะบางที่ไม่ทราบว่าใช้ TCP หรือ UDP
- Source ให้เลือกเป็น Any IP คือจะมาจากที่ไหนก็ได้สามารถเรียก www.demo.net ได้
- Destination ให้เลือก Virtual IP [7.7.7.8] ที่ Map Domain ไว้กับ Virtual IP
- NAT จะเลือกใช้ก็ต่อเมื่อ Web Server ไม่ได้ชี้ Gateway มาที่ Firewall หรือ Core Switch
- Action ให้เลือก Permit
- กดปุ่ม Add เสร็จขั้นตอนการสร้าง MAP port
- ทดสอบโดยใช้เครื่อข่ายภายนอกเรียกโดเมนที่ MAP ขั้างต้น
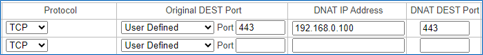
DNAT DEST Port 443 ถ้าไปซ้ำกับ MGMT Firewall ต้องเปลี่ยน Port บน Firewall เป็น 8443 หรือ 9443 ก่อน
ถ้าต้องการเรียก Web Server ด้วย โดเมน จะต้องทำ Policy Return NAT ด้วย