คู่มือการป้องกัน Malicious IP Address
การที่ Firewall ต้องทำ IP Blocking (หรือ IP Filtering พื้นฐาน) เพื่อคัดกรองข้อมูลจากภายนอกก่อนที่จะนำ Packet นั้นไปผ่านกระบวนการ Deep Filtering (เช่น Stateful Inspection, IPS, หรือ Web Application Firewall - WAF) มีเหตุผลสำคัญด้านความปลอดภัยและประสิทธิภาพของระบบดังนี้ครับ:
-
ลดภาระการประมวลผล (Performance & Resource Saving)
กระบวนการตรวจสอบเนื้อหา (Deep Packet Inspection / Application Filtering) เป็นกระบวนการที่ใช้ทรัพยากร CPU และ Memory สูงมาก เพราะ Firewall ต้องแกะดูถึงพฤติกรรม ซอร์สโค้ด หรือคำสั่งที่ซ่อนอยู่ภายใน
การบล็อก IP ที่ไม่พึงประสงค์ (เช่น IP จากต่างประเทศที่ไม่เกี่ยวข้อง, IP ที่ติด Blacklist, หรือ IP ปลอมแปลงอย่าง RFC1918) ตั้งแต่ประตูแรก จะช่วยโยนทราฟฟิกขยะทิ้งไปทันที โดยไม่ต้องเสียเวลาเอาไปประมวลผลเชิงลึก
-
ป้องกันการโจมตีแบบ DoS / DDoS (Denial of Service)
หาก Firewall ปล่อยให้ทุก IP วิ่งเข้ามาถึงขั้นตอน Filtering เชิงลึกได้ ผู้โจมตีสามารถส่งข้อมูลปริมาณมหาศาล (ทราฟฟิกขยะ) เข้ามาเพื่อให้ระบบตรวจสอบจน CPU/Memory เต็ม (Resource Exhaustion) และทำให้ระบบล่มในที่สุด การสกัดกั้นที่เลเยอร์เครือข่ายด้วย IP จึงเป็นปราการด่านแรกที่ตัดกำลังผู้โจมตีได้เร็วที่สุด
-
เป็นการคัดกรองแบบ "ลงทุนต่ำแต่ได้ผลสูง" (First Line of Defense)
การตรวจสอบ IP Address (Layer 3) ทำได้รวดเร็วมาก เพราะ Firewall ดูแค่ส่วนหัวของแพ็กเก็ต (Packet Header) เท่านั้น เปรียบเสมือนรปภ. หน้าหมู่บ้านที่ตรวจดูแค่ "ป้ายทะเบียนรถ" หากเป็นป้ายทะเบียนที่อยู่ในบัญชีดำหรือไม่มีสิทธิ์เข้า ก็สามารถขับไล่ออกไปได้ทันที โดยไม่ต้องเสียเวลาเปิดท้ายรถเพื่อตรวจค้นสิ่งของข้างในทุกคัน
-
ลดความเสี่ยงจากช่องโหว่ของระบบ (Attack Surface Reduction)
ยิ่งแอปพลิเคชันหรือระบบ Filtering ภายในต้องสัมผัสกับข้อมูลจากภายนอกมากเท่าไหร่ ความเสี่ยงที่จะเจอช่องโหว่แบบ Zero-day ก็ยิ่งมากขึ้น การจำกัดให้เฉพาะ IP ที่เชื่อถือได้เข้ามาถึงกระบวนการ Filtering ด้านใน จึงช่วยลดโอกาสที่แฮกเกอร์จะเจาะทะลุผ่านช่องโหว่ที่ Firewall ยังไม่รู้จัก
ขั้นตอนการตั้งค่า
รายละเอียดมีดังต่อไปนี้
การสร้าง List of External URLs
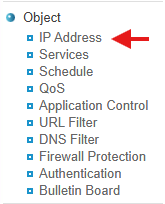
- เข้าไปที่เมนู Object → IP Address
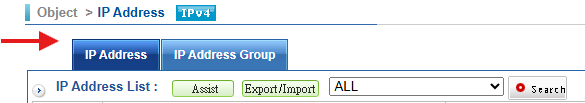
- คลิกที่แทปด้านขวาที่ IP Address
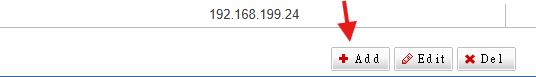
- กดปุ่ม Add
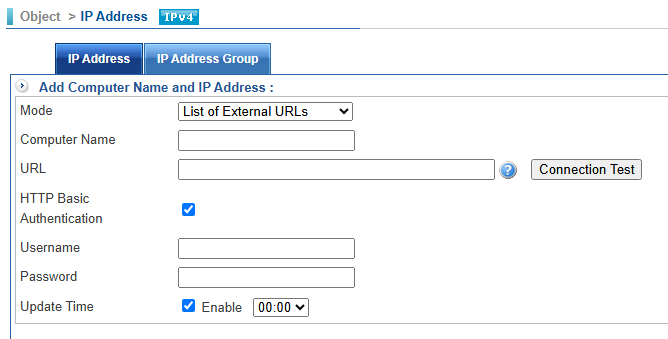
- จะแสดงหน้าจอ Add IP Address
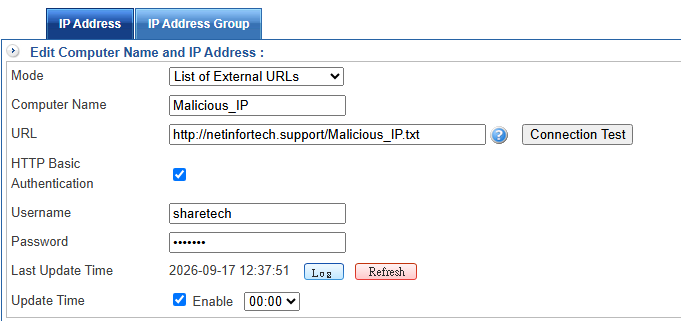
- Mode : ให้เลื่อนที่แถบ Menu list หา
List of External URLs - Computer name : ให้ใส่ชื่อ Malicious_IP จะปรากฎใน Policy เพื่อเรียกใช้งาน
- URL : ให้ใส่ http://netinfortech.support/Malicious_IP.txt
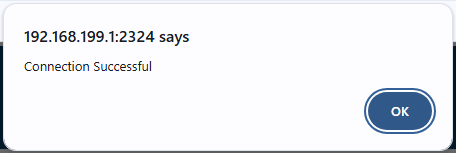
- ให้ทดสอบการเชื่อมต่อโดยกดที่ ปุ่ม Connection Test จะต้องขึ้นข้อความตามรูป
- HTTP Basic Authentication ให้คลิกถูก เพราะ ไฟล์จะ Download ไปต้องใส่ Username / Password ก่อนเพื่อความปลอดภัย
- Username : sharetech
- Password : รหัสผ่านให้ไลน์ถาม ผู้ดูแลระบบฐานข้อมูลของ Malicious IP Address
- Update Time: ให้คลิกเครื่องหมายถูกที่ Enable และเลือกเวลาที่จะไปดึง IP Address มา Import ลงใน ShareTech Next-Gen UTM Firewall
- กดปุ่ม Add
- เมื่อสร้างเสร็จแล้วและต้องการให้ดึงมาก่อนที่จถึงเวลาที่กำหนด ให้เลือก Computer name ที่สร้างแล้วกดปุ่ม Edit
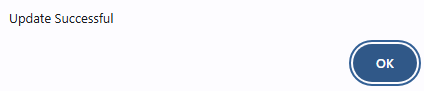
- กดปุ่ม Refresh
- ถ้าสามารถดึงข้อมูลได้จะขี้นข้อความตามรูป
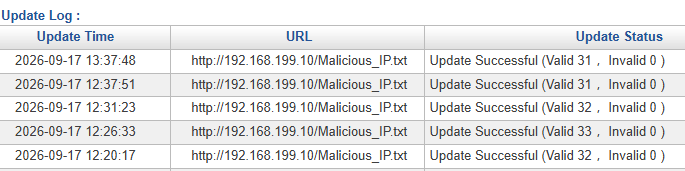
- ถ้าต้องการดู Log ให้คลิกที่ Log จะเห็น วันที่และเวลาที่ดึงข้อมูล และยังบอกว่าดึงสำเร็จ (valid) กี่ IP Address และไม่สำเร็จ (Invalid) กี่ IP Address
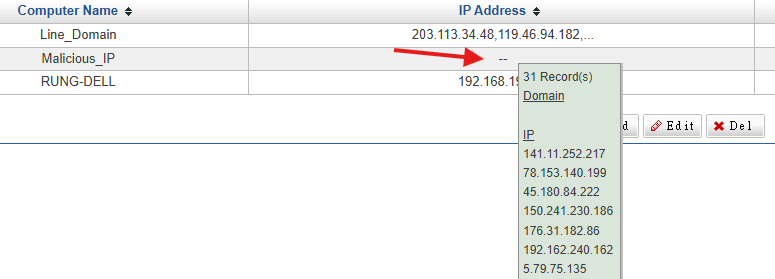
- และต้องการดู IP Address มีจำนวนเท่าไหร่และ IP Address อะไรบ้างให้กลับไปหน้าแรกแล้วใช้ Mouse ชี้ที่เครื่องหมาย --
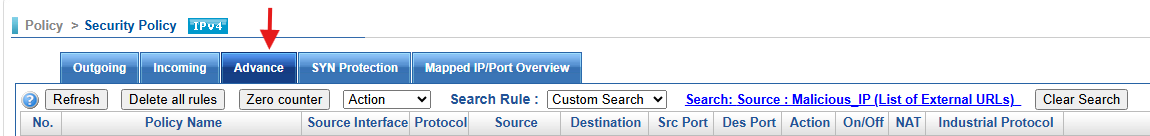
- เข้าไปที่เมนู Policy → Security Policy → Advanced
- กดปุ่ม Add เพื่อสร้าง Policy
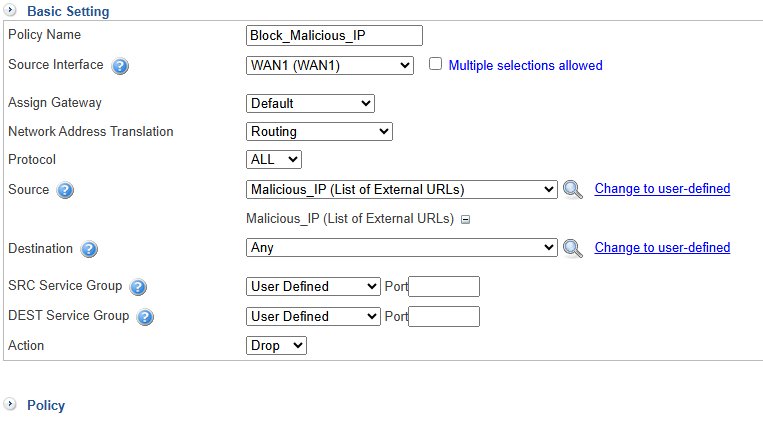
- ทำการตั้งค่า
- Policy name : ใส่ชื่อ Block_Malicious_IP
- Source Interfaces : ให้เลือก WAN ที่ต้องการ Block แนะนำให้เลือก WAN ที่มีการ MAP IP/Port อยู่ ถ้ามีมากกว่า 1 WAN ให้คลิกที่ slections allowed และคลิกเพิ่มที่ Source Interfaces Menu list
- Source : ให้เลือก Computer name ใน Menu list ตามที่เราสร้างไว้ในขั้นตอน List of External URL เช่น Malicious_IP
- Destination : เลือก Any
- Action : ให้เลือก Drop
- กดปุ่ม ADD
- เลื่อน Policy ที่สร้างไปบนสุด (Top Rule)
การสร้าง Policy เพื่อ Drop กลุ่ม List of External URLs
เพียงเท่านี้องค์กรของเราจะมีความปลอดภัยยิ่งขึ้นและประสิทธิภาพของ Firewall จะดีขึ้นด้วย